LinuxParty


La Comisión Europea continúa impulsando nuevas medidas para reforzar la protección de los menores en Internet. Entre ellas se encuentra la implantación de sistemas de verificación de edad que permitan impedir el acceso de menores a determinados contenidos y redes sociales.
Sobre el papel, el objetivo parece difícil de cuestionar. Todos coincidimos en que los menores deben estar protegidos frente a contenidos inapropiados, estafas, manipulación o plataformas diseñadas para captar su atención durante horas.
Sin embargo, cuando la protección de los menores se convierte en la puerta de entrada a sistemas de verificación de identidad obligatorios, conviene preguntarse hasta dónde estamos dispuestos a ceder privacidad a cambio de seguridad.
La historia se repite
No es la primera vez que una medida nace con una finalidad legítima.
Las cámaras de vigilancia se instalaron para prevenir delitos.
La conservación de determinados datos de comunicaciones se justificó por la lucha contra el terrorismo.
Los sistemas biométricos comenzaron utilizándose para mejorar la seguridad en aeropuertos y fronteras.
En todos los casos existía un objetivo razonable.
La cuestión no suele ser el propósito inicial, sino hasta dónde puede extenderse una vez que la infraestructura ya existe.
Porque una vez creado un sistema capaz de verificar la identidad de millones de ciudadanos, la tentación de utilizarlo para nuevos fines siempre estará presente.
Hoy puede servir para impedir que un menor acceda a una red social.
¿Y mañana?
La privacidad es un derecho, no un obstáculo
Desde hace años, la Unión Europea ha sido uno de los mayores defensores de la privacidad digital. El Reglamento General de Protección de Datos (RGPD) marcó un antes y un después en la protección de la información personal.
Precisamente por eso resulta paradójico que ahora el debate se centre en cómo identificar cada vez a más ciudadanos para acceder a determinados servicios digitales.
Aunque las instituciones europeas aseguran que estos sistemas incorporarán garantías técnicas y minimizarán la cantidad de datos compartidos, sigue habiendo preguntas importantes que merecen respuesta.
¿Quién custodiará esa información?
¿Durante cuánto tiempo?
¿Qué organismos podrán acceder a ella?
¿Qué ocurrirá si en el futuro cambian las normas o las prioridades políticas?
Cuando hablamos de identidad digital, las preguntas son tan importantes como las respuestas.
Leer más: ¿DNI para acceder a Internet? Ursula von der Leyen (UE) ya no quiere una Internet libre como la... Escribir un comentario
"Qué se puede hacer hoy con n8n e IA, y qué todavía está en fase experimental."
Durante las tres primeras entregas de esta serie hemos aprendido qué es n8n, cómo instalarlo y cómo construir automatizaciones útiles para administrar servidores Linux. Pero el ecosistema tecnológico está cambiando rápidamente. La irrupción de los grandes modelos de lenguaje (LLM) y de los llamados agentes inteligentes está transformando la forma en que interactuamos con las aplicaciones. ¿Qué ocurre cuando unimos n8n con la Inteligencia Artificial? La respuesta abre un escenario completamente nuevo para administradores de sistemas, desarrolladores y empresas.
La automatización entra en una nueva etapa
Hasta hace muy poco, automatizar significaba ejecutar una serie de pasos predefinidos.
Si ocurría A...
Entonces ejecutar B.
Después C.
Y finalmente D.
Ese modelo sigue siendo válido.
Pero la Inteligencia Artificial añade una capacidad completamente nueva: tomar decisiones basadas en el contenido de la información, no únicamente en reglas fijas.
Ya no se trata solo de mover datos entre aplicaciones.
Ahora podemos analizarlos, resumirlos, clasificarlos e incluso generar respuestas automáticamente.
¿Qué aporta realmente un LLM?
Un modelo de lenguaje como GPT, Llama, Mistral o Gemma no sustituye a n8n.
Lo complementa.
n8n sigue siendo quien orquesta el proceso.
La IA simplemente actúa como un nodo más dentro del Workflow.
Por ejemplo:
Correo recibido
        │
        ▼
Extraer contenido
        │
        ▼
Modelo de IA
        │
        ▼
Clasificar incidencia
        │
        ▼
Crear ticket
        │
        ▼
Enviar respuesta
Sin escribir reglas para cada caso.
Es el propio modelo quien interpreta el contenido.
Durante los últimos días se ha confirmado una campaña de ataques contra sitios Joomla 3 que utilizan Helix Ultimate, Helix 3 y SP Page Builder. Los atacantes están aprovechando varias vulnerabilidades ya corregidas para modificar la configuración del sitio, inyectar código JavaScript y, en algunos casos, crear nuevos usuarios con privilegios de Super Administrador. (JoomShaper)
En ExtreHost hemos podido analizar un caso real en producción donde el código malicioso había sido almacenado dentro del campo
params
de un elemento del menú principal.
A continuación explicamos cómo comprobar si tu instalación ha sido afectada y qué pasos recomendamos seguir para eliminar la infección.
¿Qué vulnerabilidades corrigen las actualizaciones?
JoomShaper ha publicado actualizaciones de seguridad para Joomla 3 que corrigen, entre otros problemas:
- Vulnerabilidades XSS (Cross Site Scripting) en Mega Menu, galerías y Media Manager.
- Falta de validación CSRF en llamadas AJAX.
- Comprobaciones insuficientes de permisos.
- Validación incorrecta de rutas.
- Subidas inseguras de archivos.
- Redirecciones abiertas (Open Redirect).
Estas vulnerabilidades permiten que un atacante modifique configuraciones del sitio o inserte código JavaScript que posteriormente se ejecutará cuando un administrador acceda al panel de Joomla. (JoomShaper)
Lo primero: actualizar inmediatamente
Antes de limpiar el sitio es imprescindible instalar las versiones corregidas.
Descargas oficiales:
Si utilizas:
- Helix Ultimate
- Helix3
- SP Page Builder
deben actualizarse todos.
Actualizar únicamente SP Page Builder no elimina una posible explotación realizada mediante Helix Ultimate.
En las dos primeras partes de esta serie aprendimos qué es n8n, cómo instalarlo y cómo construir nuestros primeros Workflows. Ha llegado el momento de utilizarlo en situaciones reales. En este artículo veremos cómo convertir n8n en un auténtico centro de operaciones para administrar servidores Linux, automatizar copias de seguridad e integrar aplicaciones como Dolibarr, WordPress, Nextcloud o Proxmox mediante sus APIs.
Ya no hablamos de pruebas
Hasta ahora todos los ejemplos tenían un objetivo didáctico.
Aprender nodos.
Comprender cómo funcionan los Triggers.
Familiarizarnos con la interfaz.
Sin embargo, el verdadero potencial de n8n aparece cuando comenzamos a utilizarlo para resolver tareas que realizamos todos los días.
Muchos administradores Linux mantienen decenas de pequeños scripts Bash repartidos por distintos servidores.
Otros dependen exclusivamente de cron.
Algunos incluso conservan hojas de cálculo donde anotan tareas de mantenimiento.
n8n permite centralizar buena parte de ese trabajo en una única plataforma visual, facilitando la reutilización, la monitorización y el mantenimiento de las automatizaciones.
No pretende sustituir a Bash.
Al contrario.
Lo complementa.
Podemos seguir utilizando nuestros scripts de siempre y dejar que sea n8n quien los ejecute, controle el resultado y actúe en consecuencia.
Caso práctico 1
Automatizar una copia de seguridad completa
Una de las tareas más repetitivas de cualquier administrador consiste en verificar que las copias de seguridad se ejecutan correctamente.
Imaginemos que ya disponemos de un script Bash llamado:
/usr/local/bin/backup.sh
Nuestro objetivo será:
- ejecutarlo cada noche;
- comprobar si ha finalizado correctamente;
- registrar el resultado;
- enviar una notificación.
El Workflow podría representarse así:
Schedule Trigger
        │
        ▼
SSH
        │
        ▼
backup.sh
        │
        ▼
IF
   ┌───────────────┐
   ▼               ▼
Éxito           Error
   │               │
Email        Telegram
En este caso n8n no sustituye al script.
Simplemente lo orquesta.
Una ventaja importante es que podremos consultar el historial completo de ejecuciones desde la propia interfaz, sin necesidad de revisar manualmente los registros del sistema.
Además, el nodo SSH permite ejecutar comandos remotos sobre uno o varios servidores, por lo que un único Workflow puede coordinar copias de seguridad distribuidas. (n8n)
En la primera parte de esta serie conocimos qué es n8n, cómo funciona y aprendimos a instalarlo sobre Red Hat Enterprise Linux, AlmaLinux y Rocky Linux utilizando Podman. Llegó el momento de empezar a trabajar con él. En este artículo construiremos nuestras primeras automatizaciones paso a paso, aprendiendo los conceptos fundamentales que aparecen en cualquier Workflow. Comenzaremos con un ejemplo muy sencillo: detectar automáticamente cuándo aparece un fichero en un directorio y enviar un correo electrónico notificándolo.
Ya tengo n8n instalado… ¿y ahora qué?
Ésta suele ser la pregunta que se hace cualquier administrador después de acceder por primera vez a la interfaz de n8n.
La pantalla aparece prácticamente vacía.
Un botón para crear un Workflow.
Un menú lateral.
Algunas opciones de configuración.
Y poco más.
La sensación inicial suele ser la misma:
"Muy bonito... pero ¿por dónde empiezo?"
La respuesta es sencilla.
No vamos a aprender botones.
Vamos a resolver problemas.
Porque ésa es precisamente la filosofía de n8n.
Cada Workflow nace para solucionar una necesidad concreta.
Antes de crear nuestro primer Workflow
Conviene conocer cuatro conceptos muy sencillos.
No hace falta memorizarlos.
Los iremos utilizando continuamente.
Continuación del artículo...
Segundo ejemplo: recibir un Webhook y guardar los datos en MariaDB
Hasta ahora hemos creado una automatización que funciona por sí sola cada cierto tiempo.
Pero ¿qué ocurre si queremos que sea otra aplicación quien "despierte" a n8n?
Aquí es donde aparecen los Webhooks.
Un Webhook no es más que una dirección HTTP especial que permanece esperando peticiones.
Cada vez que alguien envía información a esa dirección, n8n ejecuta automáticamente el Workflow asociado.
En otras palabras, un Webhook convierte n8n en un pequeño servidor capaz de recibir información desde prácticamente cualquier aplicación.
¿Qué es realmente un Webhook?
Aunque el nombre pueda parecer complicado, entender un Webhook es mucho más sencillo de lo que parece.
La palabra está formada por dos términos ingleses:
- Web, porque funciona a través de HTTP o HTTPS.
- Hook, que significa literalmente gancho, percha o punto de enganche.
Imagina que colocas un gancho en la pared.
Ese gancho no hace nada por sí solo.
Simplemente está ahí... esperando.
En el momento en que alguien cuelga una chaqueta, una mochila o unas llaves, el gancho entra en acción porque ahora tiene algo que sostener.
Con un Webhook ocurre exactamente lo mismo.
Un Webhook es un gancho web al que otras aplicaciones "cuelgan" información para que n8n haga algo con ella.
¿Para qué sirve un Webhook?
Muchísimo más de lo que parece.
Por ejemplo:
- WordPress puede avisarnos cuando se publique una noticia.
- Dolibarr puede notificar la creación de una factura.
- Un servidor Linux puede informar de que una copia de seguridad ha finalizado.
- Un formulario web puede enviar automáticamente los datos de un cliente.
Todos estos sistemas utilizan exactamente el mismo mecanismo.
Una petición HTTP.
Nuestro segundo ejemplo
Supongamos que queremos guardar automáticamente los datos recibidos en una base de datos MariaDB.
Nuestro Workflow será muy sencillo.
HTTP
        │
        ▼
Webhook
        │
        ▼
Editar datos
        │
        ▼
MariaDB
El invierno demográfico es real, nos guste o no... Es algo que ya está aqui... Durante años, el Gobierno chino ha intentado revertir una tendencia que preocupa tanto a economistas como a demógrafos: el descenso continuado de la natalidad. Primero eliminó la política del hijo único, después permitió tener dos hijos y más tarde tres, acompañando estos cambios con incentivos económicos y campañas institucionales. Sin embargo, los resultados han sido muy inferiores a los esperados.
Lejos de insistir únicamente en aumentar el número de nacimientos, China parece haber asumido que el envejecimiento de su población será una característica permanente de las próximas décadas. La respuesta ya no consiste en esperar un hipotético "baby boom", sino en transformar una necesidad social en una oportunidad económica.
Ese cambio de estrategia está dando lugar a lo que ya se conoce como la Silver Economy o economía plateada, un conjunto de industrias orientadas específicamente a mejorar la calidad de vida de las personas mayores y, al mismo tiempo, convertirlas en uno de los motores del crecimiento económico.
Una población que cambia por completo el mercado
Las cifras son difíciles de ignorar. China cuenta con una de las poblaciones más numerosas del planeta y, al mismo tiempo, una de las que envejece con mayor rapidez. Cada año nacen menos niños mientras aumenta la esperanza de vida, una combinación que altera profundamente el equilibrio entre trabajadores activos y jubilados.
En lugar de considerar este fenómeno únicamente como un problema para el sistema de pensiones o para el mercado laboral, las autoridades chinas han decidido convertirlo en un nuevo sector estratégico. La previsión es que durante la próxima década cientos de millones de personas formen parte de ese grupo de consumidores con necesidades muy específicas, lo que abrirá un mercado de dimensiones gigantescas.
No se trata únicamente de hospitales o residencias. La economía plateada abarca desde el turismo hasta la alimentación, pasando por el ocio, la vivienda, el deporte, la formación y, sobre todo, la tecnología.
Hay historias que parecen escritas para una novela de espionaje. Una instructora de buceo con un pasado como modelo erótica. Una operación secreta en aguas del mar Báltico. Un pequeño velero de recreo cargado con explosivos. Y una de las infraestructuras energéticas más importantes de Europa destruida mediante una compleja operación submarina.
Sin embargo, esta no es la trama de una película de Hollywood.
Es la hipótesis que plantea el periodista Bojan Pancevski en su libro Undermining Nord Stream. The True Story of the Sabotage that Shook Europe, donde reconstruye, a partir de testimonios y fuentes de inteligencia europeas, cómo pudo haberse ejecutado el sabotaje contra los gasoductos Nord Stream en septiembre de 2022.
Un atentado que todavía genera preguntas
La destrucción parcial de los gasoductos Nord Stream supuso uno de los acontecimientos más importantes de la geopolítica europea en los últimos años.
Las explosiones dejaron fuera de servicio una infraestructura estratégica que transportaba gas ruso hacia Europa y provocaron inmediatamente una avalancha de especulaciones sobre los posibles responsables.
Desde entonces han circulado numerosas hipótesis.
Algunas apuntaban directamente a Rusia.
Otras señalaban a servicios de inteligencia occidentales.
También aparecieron teorías que implicaban a grupos ucranianos actuando de forma independiente.
A día de hoy, la autoría sigue siendo objeto de investigaciones y debate internacional.
El desarrollo de aplicaciones modernas ha evolucionado enormemente en los últimos años. Ya no basta con escribir código: hoy necesitas un ecosistema completo de herramientas que te ayuden a diseñar, construir, probar, desplegar y mantener tus aplicaciones.
Si trabajas en Linux, tienes acceso a uno de los entornos más potentes y flexibles para desarrollo. A continuación, repasamos las herramientas y conceptos esenciales que todo desarrollador moderno debería dominar.
🧠 Editores de código e IDEs: tu centro de operaciones
El editor es donde pasas la mayor parte del tiempo, por lo que elegir uno adecuado es clave.
 |
 |
 |
 |
Algunas opciones destacadas:
- Visual Studio Code: ligero, extensible y con miles de plugins.
- IntelliJ IDEA: ideal para desarrollo profesional en Java y otros lenguajes.
- Sublime Text: rápido y minimalista.
- Vim: extremadamente potente en terminal, perfecto para administradores y desarrolladores avanzados.
- Geany: una alternativa ligera muy popular en Linux.
👉 Dominar al menos uno (y entender Vim) es una inversión clave a largo plazo.
🔄 Control de versiones y CI/CD
El desarrollo moderno es colaborativo y automatizado.
- Git permite gestionar versiones del código.
- Plataformas como GitHub facilitan trabajo en equipo.
🔧 ¿Qué es CI/CD?
CI/CD significa Integración Continua y Despliegue Continuo:
- CI (Continuous Integration): cada cambio de código se prueba automáticamente.
- CD (Continuous Deployment): el código validado se despliega automáticamente.
👉 Esto permite lanzar software más rápido y con menos errores.
EncFS sigue siendo una solución ligera y práctica para cifrar directorios en Linux. Sin embargo, dependiendo del entorno donde trabajes (escritorio gráfico o consola), la forma de introducir la contraseña cambia completamente.
En este artículo te explico cómo usar EncFS en ambos escenarios:
- ✔ Modo gráfico (ideal en escritorios como KDE)
- ✔ Modo texto (ideal para SSH, servidores o consola de Windows)
Pongamos como ejemplo, que en "ebin", tenemos una serie de comandos "encriptados" que una vez desencriptados, serán montados en "sbin", las rutas, ya las debes tener asignadas en tu fichero .bash_profile. Algo así...
PATH=$PATH:$HOME/bin:$HOME/bin/sbin:$HOME/bin/kompozer
🖥️ Uso en modo gráfico (Linux con entorno de escritorio)
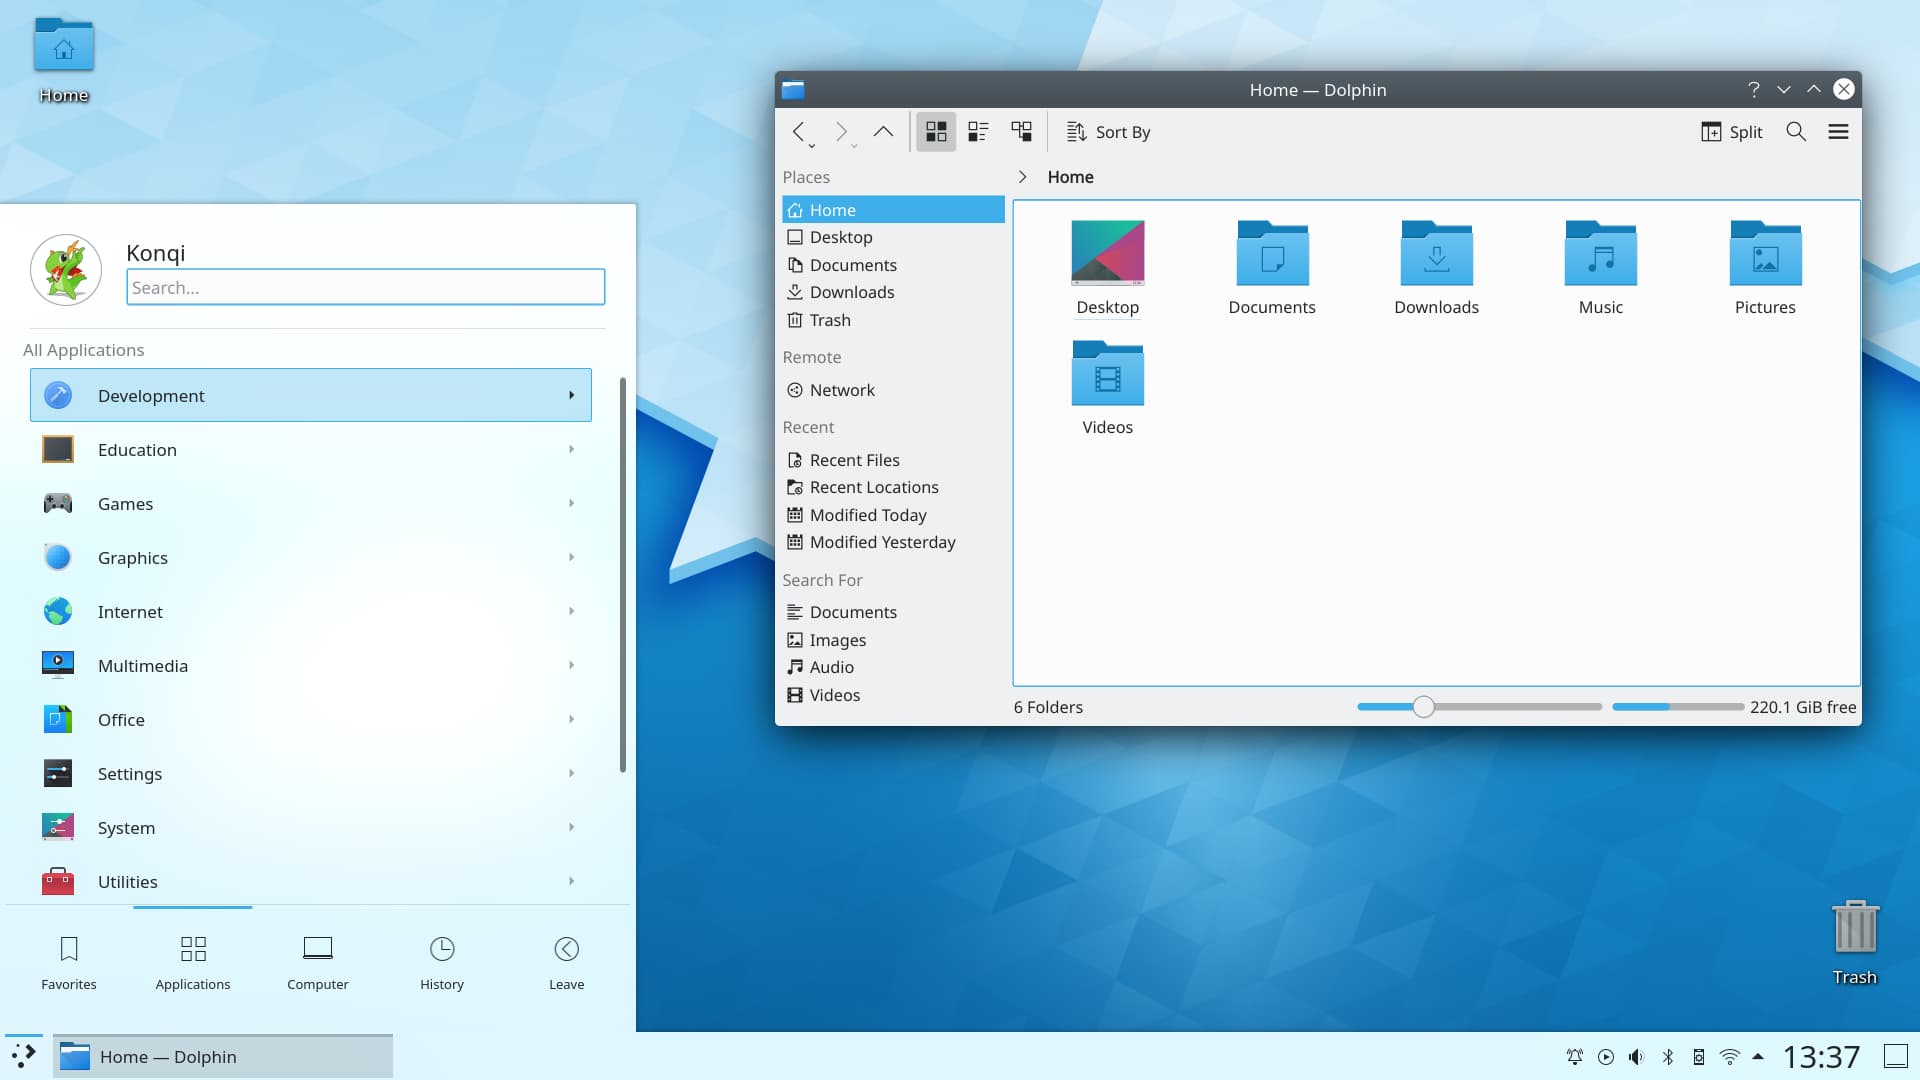
Cuando trabajas en un entorno gráfico como KDE Plasma, puedes aprovechar herramientas como ksshaskpass, que muestran una ventana emergente para introducir la contraseña.
🔹 Script típico con modo gráfico
#!/bin/bash

fusermount -u "$HOME/bin/sbin"

encfs --extpass=/usr/bin/ksshaskpass "$HOME/bin/ebin" "$HOME/bin/sbin"

ls -lshF "$HOME/bin/sbin"
🔹 ¿Cómo funciona?
--extpassejecuta un programa externo para pedir la contraseñaksshaskpassabre una ventana gráfica para introducirla- Ideal para:
- Usuarios de escritorio
- Scripts lanzados desde iconos o menús
- Entornos KDE, GNOME, etc.
-
Artículos
- Cómo limitar el ancho de banda de una aplicación en Linux con Trickle
- La huelga de Airbus comienza a golpear a sus proveedores y amenaza la producción en España
- Cómo acceder a la BIOS o al menú de arranque de tu ordenador
- Un camión ardiendo, dos pueblos evacuados y una pregunta incómoda: ¿estamos gestionando bien nuestros montes?
- Cómo descubrimos que APF vaciaba las reglas de iptables cada cinco minutos
- Cómo detectar archivos PHP sospechosos, malwares y posibles webshells con Auditor Web
- Script "auditor-web.sh" Para detectar malware
- ¿DNI para acceder a Internet? Ursula von der Leyen (UE) ya no quiere una Internet libre como la conocemos
- Automatiza tareas en Linux con n8n (IV): Inteligencia Artificial, agentes autónomos y el futuro de la administración de sistemas
- Vulnerabilidad crítica en Helix Ultimate y SP Page Builder para Joomla 3: cómo comprobar si tu sitio ha sido comprometido y cómo limpiarlo
- Automatiza tareas en Linux con n8n (III): casos reales para administradores de sistemas y DevOps
- Automatiza tareas en Linux con n8n (II): primeros pasos y tres automatizaciones prácticas para empezar (2A)
Redes: |
 |
 |
 |

Suscribete / Newsletter
Donar a LinuxParty
Tutorial de Linux
Últimos comentarios
- Buscar y reemplazar en Vim (1)
- En Italia ha caido un meteorito de más de 45.000 millones de años (2)
- Los mejores juegos de GNU/Linux – Una larga lista (1)
- Cómo configurar DRBD para replicar el almacenamiento en dos servidores CentOS 7 y 8 (1)
- Aprender a programar en Basic con QB64, La versión QuickBASIC para Linux, MacOS y Windows es la opción que las escuelas deberían escoger (2)